Implementación de ISO 27001 en una empresa es el proceso de implantar un sistema de seguridad de la información que permita identificar riesgos, aplicar controles y demostrar que los datos se gestionan con criterio. No es solo “cumplir”; es crear hábitos y evidencias para que accesos, contraseñas, copias, proveedores, incidencias y continuidad no dependan de improvisaciones. Si quieres entender la lógica que hay detrás, te puede ayudar esta guía sobre qué es un sistema de gestión de calidad, porque el enfoque por procesos y mejora continua es la base para que ISO 27001 funcione de verdad.
En ANCOS Gestión trabajamos como consultor y equipo de consultores, especialistas y expertos en normas ISO, con consultoría orientada a resultados. Además, si tu organización necesita orden integral, podemos combinar el proyecto con asesoría fiscal, contable y laboral para reforzar circuitos internos, documentación y responsabilidades. Atendemos en Madrid, cerca de la calle del Doctor Esquerdo, en el barrio y distrito de Salamanca, y acompañamos a autónomos y PYMES en Extremadura y en toda España. Si quieres hablarlo, llámanos al teléfono 910 564 652 y te explicamos alcance, plazos y tarifas.

Implementación ISO 27001: implantación y certificación de la norma 27001
Implementación ISO 27001 suele ir de la mano de “ISO 27001 implementación y certificación de la norma 27001”, porque muchas empresas quieren mejorar la seguridad y, además, poder acreditarla ante clientes. La implementación de ISO 27001 (y la implementación de la norma ISO 27001 en una empresa) consiste en definir un sistema, aplicarlo, auditarlo y demostrar evidencias. A veces lo verás como ISO 27001 implementacion o ISO 27001 implementation, e incluso como implementation ISO 27001, pero el objetivo es el mismo: un sistema sostenible que reduzca riesgos reales.
Si tu empresa está comparando opciones de acompañamiento, tiene sentido revisar nuestra consultoría ISO para empresas, donde explicamos cómo abordamos ISO 9001, 14001, 27001 o 45001 de forma integrada, sin duplicar trabajo y con una estructura documental coherente.
Requisitos para implementar ISO 27001 y qué debes tener preparado
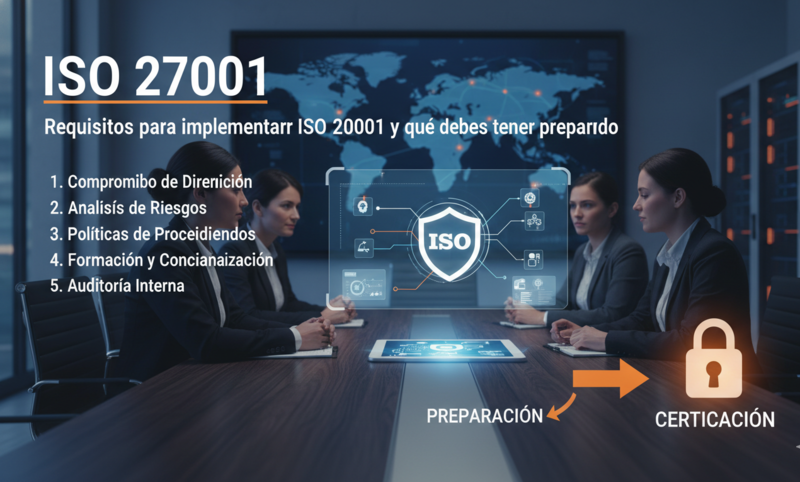
Requisitos para implementar ISO 27001 implican definir el alcance (qué información, sistemas, sedes y procesos entran), hacer un análisis de riesgos y establecer controles proporcionales. La implementación de norma ISO 27001 no se sostiene sin evidencias: hay que demostrar cómo se gestionan accesos, incidencias, proveedores y continuidad. Aunque aquí hablamos de seguridad, la disciplina que lo hace funcionar se apoya mucho en la gestión de calidad (procesos claros, control documental y revisión periódica), porque si no hay rutina, el sistema se queda en teoría.
Para aterrizarlo, conviene tener claro qué piezas son habituales desde el inicio. A continuación te dejamos un resumen práctico para que entiendas qué suele incluir la implantación sin inflarla innecesariamente:
- Definición de alcance y contexto del negocio, incluyendo activos y dependencias.
- Política de seguridad, objetivos y responsabilidades (roles y autorizaciones).
- Inventario de activos, análisis de riesgos y plan de tratamiento.
- Controles: accesos, copias, cifrado si aplica, gestión de incidentes y continuidad.
- Control de documentación y registros: versiones, evidencias y trazabilidad.
- Auditoría interna, acciones correctivas y mejora continua.
Con esta base, la implantación deja de ser “un documento” y pasa a ser una forma de trabajar. Si además quieres alinear el proyecto con otras normas, es buena idea planificar un sistema integrado para evitar duplicidades.
Pasos para implementar ISO 27001 paso a paso
Pasos para implementar ISO 27001 y pasos para implementar la ISO 27001 suelen repetirse en la mayoría de organizaciones, aunque se adapten al sector y al tamaño. Si buscas cómo implementar ISO 27001, cómo implementar la ISO 27001 o cómo implementar ISO 27001 en una empresa, la clave es avanzar por fases con evidencias: diagnóstico, riesgos, controles, implantación y auditoría interna. Aquí es donde aporta valor un implementador ISO 27001 (equipo consultor) que traduzca la norma a tareas concretas y mantenibles.
Para que se vea claro, este esquema resume pasos implementación ISO 27001 y “cómo implementar ISO 27001 paso a paso” con un enfoque realista:
- Diagnóstico inicial y alcance: qué entra y qué se excluye, sin ambigüedades.
- Análisis de riesgos: amenazas, impacto y prioridades (qué proteger primero).
- Plan de controles: responsables, plazos y evidencias esperadas.
- Implantación: aplicar controles, formar al equipo y generar registros.
- Auditoría interna: revisión, hallazgos y acciones correctivas.
- Certificación si procede: preparación y acompañamiento en auditoría externa.
Con esta secuencia es más fácil resolver dudas como cómo empezar a implementar ISO 27001, cómo implementar ISO 27001 en mi empresa o incluso expresiones más coloquiales tipo “implementar ISO 27001 paso paso”. Lo importante es que cada fase deje evidencias, no solo intención.
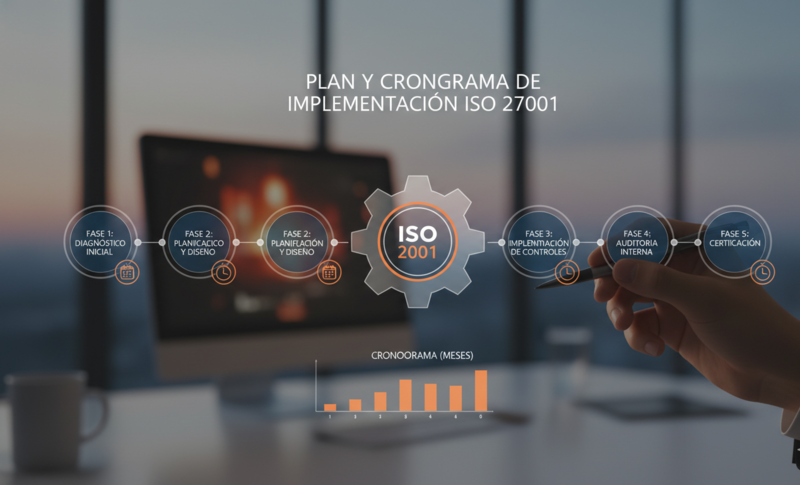
Plan y cronograma de implementación ISO 27001
Un buen plan de implementación ISO 27001 se apoya en un calendario realista. Por eso trabajamos con cronograma de implementación ISO 27001 (o cronograma implementación ISO 27001) que define entregables y revisión periódica. Este enfoque reduce urgencias y facilita que el sistema se mantenga cuando cambia el equipo, se actualizan herramientas o aparecen nuevos proveedores. Si estás buscando una guía de implementación ISO 27001, lo ideal es que incluya prioridades y evidencias por proceso, no una lista genérica.
En algunas empresas, el proyecto se referencia internamente como “versión 2015” por procedimientos o marcos de trabajo propios; por eso aparecen búsquedas como implementación ISO 27001 versión 2015 o implementación de la norma ISO 27001 versión 2015. Más allá del nombre, el objetivo práctico es el mismo: controles aplicados, revisión constante y capacidad de auditoría. Eso es lo que marca la diferencia entre un sistema “para salir del paso” y uno que realmente protege a la empresa.
Ventajas y beneficios de implementar ISO 27001
Las ventajas de implementar ISO 27001 y los beneficios de implementar ISO 27001 se notan en control y confianza. Cuando una organización maneja datos personales, información comercial, accesos a sistemas o documentación contractual, la seguridad no puede depender de la buena voluntad. Los beneficios implementar ISO 27001 incluyen reducir el riesgo de incidentes, ordenar la gestión de proveedores y mejorar la continuidad del negocio. Además, es habitual hablar de beneficios de implementar ISO 27001 2015 y de beneficios de implementar la ISO 27001 en una empresa cuando se busca profesionalizar la seguridad y demostrarlo ante terceros.
Antes del listado, una idea útil: la seguridad bien implantada evita “costes invisibles” (paradas, pérdidas de información, tiempo de recuperación). A continuación, beneficios habituales, incluyendo ventajas económicas implementación ISO 27001 en empresas con dependencia digital:
- Más control sobre accesos, activos y proveedores con evidencias verificables.
- Menor exposición a incidentes y mejor respuesta ante fallos o brechas.
- Más confianza en clientes, auditorías y procesos de homologación.
- Menos dependencia de personas clave y más continuidad operativa.
- Mejora continua mediante auditorías internas y acciones correctivas.
Estos beneficios se consolidan cuando el sistema se integra en procesos reales (altas de usuarios, bajas, compras, contratos, cambios tecnológicos), no cuando se deja “aparcar” tras la auditoría.
Auditor ISO 27001 y auditorías internas: cómo prepararlas
La auditoría interna es el momento donde se verifica si el sistema funciona. Por eso aparecen consultas como auditor ISO 27001 profesional solicitado consultor de calidad: se busca un perfil con criterio, capaz de revisar evidencias sin burocracia. Saber cómo auditar el sistema implica revisar accesos, registros, incidencias, proveedores y continuidad, y comprobar que los controles se aplican. En muchos casos, tener un consultor calidad ISO 27001 o un consultor externo norma ISO 27001 acelera el aprendizaje, ayuda a priorizar mejoras y reduce no conformidades.
Si tu necesidad es trabajar con soporte remoto, también ofrecemos acompañamiento como consultor ISO 27001 online, con seguimiento por hitos, revisión documental y verificación de evidencias, para que el sistema se mantenga sin frenar la operativa.
Implementación ISO 27001 por sectores: servicios, hostelería, hotel, textil y formación
La implementación ISO 27001 en una empresa se adapta al sector porque cambian activos, riesgos y proveedores. En implementación ISO 27001 empresa servicios, suele ser clave proteger información en herramientas cloud y controlar accesos. En implementación ISO 27001 hostelería o implementación ISO 27001 hotel, pesan sistemas de reservas, TPV y datos de clientes. En implementación ISO 27001 empresa textil, a menudo se protege información comercial, proveedores, ERP y diseños. También es viable implementar un sistema en actividades formativas (plataformas, datos de alumnos, certificados), donde la trazabilidad y el control de accesos suele ser clave.
Si tu empresa también busca integrar seguridad con otros sistemas de gestión, puedes coordinarlo con un enfoque integrado. Por ejemplo, es habitual combinarlo con la implementación de ISO 14001 en una empresa cuando se quiere un marco único de controles, auditorías y revisiones, evitando duplicidades y ganando consistencia.
¿Cuánto cuesta implementar ISO 27001? Coste, costo y tarifas
Cuánto cuesta implementar ISO 27001 depende del alcance, el número de sistemas, la complejidad de proveedores y el punto de partida. Por eso verás dudas como coste implementar ISO 27001 o costo de implementar ISO 27001, además de preguntas muy directas como cuánto cuesta un consultor para implementar ISO 27001. También se consulta cuánto tarda la implementación y certificación ISO 27001: el plazo varía según la madurez de procesos y la disponibilidad del equipo, pero con un cronograma por fases se gana previsibilidad.
En ANCOS trabajamos con tarifas por fase y alcance, para que el proyecto sea viable. Si quieres un presupuesto aterrizado, llámanos al teléfono 910 564 652 o contacta con ANCOS Gestión y te indicamos el plan recomendado, los hitos y el esfuerzo interno necesario.
Consultoría ISO 27001 en Madrid, Extremadura y toda España
Si estás comparando consultoras ISO 27001 en Extremadura, empresas que implementan ISO 27001 o necesitas una consultoría en Madrid, lo importante es que el sistema sea usable y auditable. Trabajamos desde Madrid (zona calle del Doctor Esquerdo, barrio, distrito de Salamanca) y coordinamos proyectos también en Cáceres, Badajoz y el resto de España: Barcelona, Sevilla, Valencia, Zaragoza, Málaga, Murcia, Alicante, Córdoba, Valladolid, Pontevedra, Asturias, Granada, A Coruña, Álava, Tarragona, Castellón, Cádiz, Toledo, Jaén y Huelva. Si buscas un enfoque completo por normas, puedes ver también nuestra consultoría de normas ISO en Madrid.
Opiniones de clientes
- M. Gómez R. (Madrid, negocio): Necesitábamos implementar ISO 27001 sin complicarlo. El consultor nos ayudó a priorizar riesgos y a dejar evidencias claras para auditoría.
- A. Martín P. (Badajoz, autónomo): Buscaba un acompañamiento online y un proceso por fases. Ahora tengo accesos y copias controladas y sé qué revisar cada mes.
- L. Sánchez V. (Sevilla, empresa de servicios): Lo mejor fue el cronograma y las acciones correctivas. Mejoramos control y continuidad sin parar la operativa.